政务信创AI:权限精细化管控与安全运维
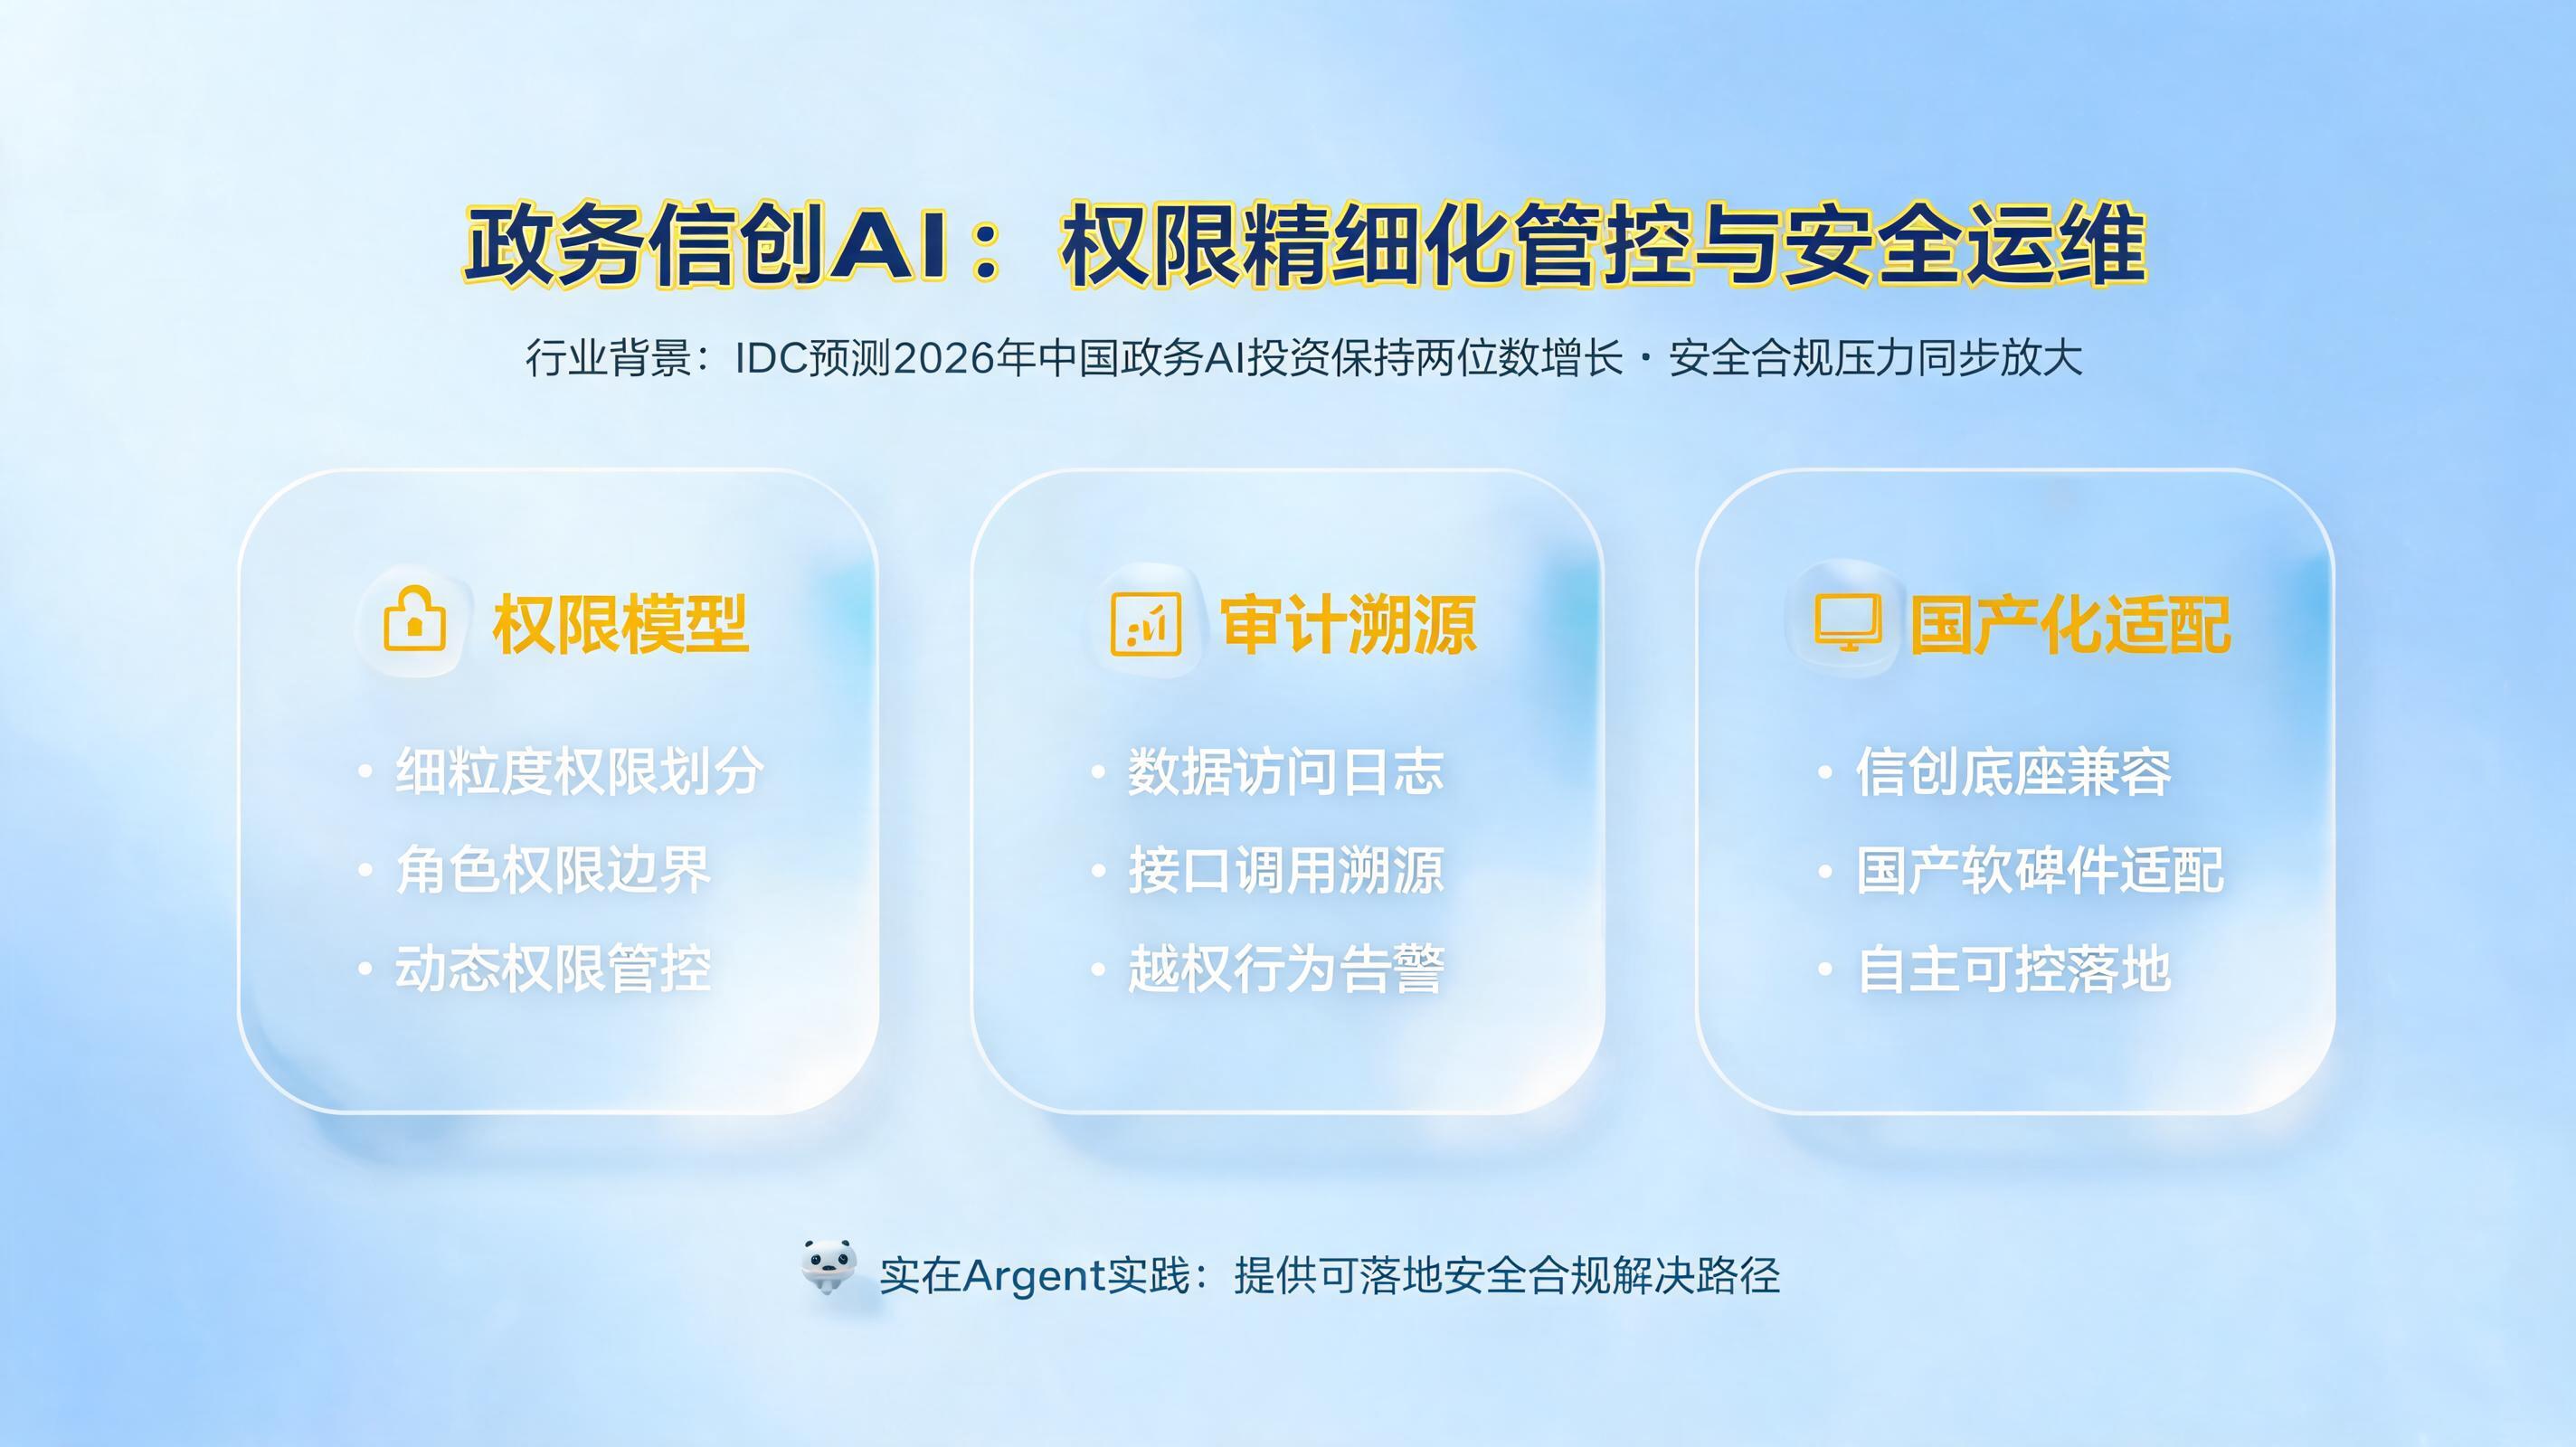
某地政务服务中心在推进业务智能体试点时,遇到了一个颇具代表性的难题:系统上线两周,技术团队就收到了审计部门的问询——AI助手在协助处理审批材料时,究竟读取了哪些数据、调用了哪些接口、有没有越权访问敏感信息?这类问题并非个案。据IDC预测,到2026年中国政务行业AI投资规模将保持两位数增长,但与之相伴的安全合规压力也在同步放大。对于政务信创场景而言,AI智能体的价值越大,权限边界和安全运维的要求就越严苛。本文将从权限模型、审计溯源、国产化适配三个维度,拆解政务信创AI的落地要点,并结合实在Agent的实践能力,给出可参照的解决路径。
一、为什么政务信创AI的"第一道门"是权限管控
1.1 政务场景对权限的特殊要求
政务业务天然具备"多角色、多层级、多部门"的特征。同一份数据,窗口人员、科室负责人、分管领导能看到的范围完全不同;同一套流程,业务岗和审核岗的操作权限也必须严格区分。当AI智能体介入这些环节时,它既不是普通用户,也不能被简单当作一个工具,而应该被视作"具备执行能力的数字化角色"。
- 数据边界要求严格:政务服务涉及大量公民隐私和法人信息,任何越权读取都可能触碰合规红线
- 操作权限需要可收敛:AI不应拥有"万能钥匙",而应按业务场景授予最小必要权限
- 跨部门隔离不可妥协:不同委办局之间的数据不能因为AI的引入而被"打通"
1.2 传统权限模型的局限
很多单位沿用的是早期基于菜单或功能点的权限配置方式,这种模式在人工操作场景下尚能应付,但面对AI智能体大批量、自动化的任务执行时,往往暴露出粒度粗、缺乏动态调整能力的问题。一旦智能体被赋予过宽权限,风险就会在执行环节被指数级放大。
实在Agent在政务场景中的设计思路,是将智能体纳入统一的权限治理体系:每一个数字员工都对应明确的角色标签,其可访问的数据域、可调用的系统接口、可执行的操作动作,都在部署阶段被清晰界定,从源头上避免"权限泛化"。
二、精细化权限管控:从角色建模到数据脱敏
2.1 基于RBAC的多维权限模型
政务信创AI的权限精细化管控,核心是建立一套可解释、可审计、可调整的角色访问控制(RBAC)体系。实在Agent支持按照业务角色、组织架构、业务类型三条主线进行权限划分。
- 按角色划分:业务岗、共享岗、管理岗分别对应不同的功能权限和可见数据范围
- 按组织架构划分:省、市、区县、街道多级组织各自拥有独立的数据视图
- 按业务类型配置:不同业务可以配置专属的审核规则说明、流程指引和个性化提示信息
这种多维建模方式,让权限不再是"一刀切"的开关,而是能够随业务变化动态调整的策略集合。
2.2 分级权限与敏感数据脱敏
在政务数据中,既有可以公开发布的公告信息,也有需要严格保护的身份证号、联系方式、企业账户等敏感字段。实在Agent通过分级权限管控与数据脱敏相结合的方式,确保智能体在不同岗位视角下呈现的数据内容符合合规要求。
- 分级授权:根据数据密级设置不同的访问门槛,AI只能在其被授予的层级内活动
- 自动脱敏:在展示、流转、归档等环节对敏感字段进行掩码处理
- 最小可见原则:AI完成任务所需的最少数据量才被加载,避免"全库扫描"
2.3 数据隔离与跨域协同
政务信创AI往往要跨越多个业务系统,但"跨系统"不等于"跨权限"。实在Agent在架构上支持严格的数据隔离,不同部门、不同业务域之间的数据在智能体执行任务时保持边界清晰,只有在获得明确授权的前提下才允许有限度的数据交换。
三、安全运维:全链路审计与可溯源
3.1 全链路操作日志
安全运维的核心不是"事后补救",而是"全程可查"。实在Agent提供全链路操作日志能力,智能体从任务接收、数据读取、接口调用到结果输出的每一个动作都被完整记录。
- 操作可追溯:任何一个执行结果都能回溯到具体的触发人、执行时间和执行路径
- 异常可预警:偏离预设权限范围的行为会被识别并触发告警
- 审计可导出:日志支持按需导出,便于对接单位现有的审计或合规系统
对于政务单位而言,这意味着AI不再是"黑箱",而是随时可以接受检查的透明执行者。
3.2 桌面控制与行为审计
很多政务业务仍依赖桌面端软件完成,AI智能体需要在这些环境中完成点击、填写、上传等操作。实在Agent具备成熟的桌面控制能力,同时对每一次桌面级动作进行审计记录,确保即便是"模拟人工操作"的环节,也处在可监控的范围内。
3.3 私有化部署与数据不出域
政务数据的合规底线是"数据不出域"。实在Agent支持私有化部署,所有模型推理、数据处理、日志存储都在本地环境完成,不依赖外部云服务。这一特性让智能体能够在满足等保、密评等合规要求的前提下,真正走进政务内网。
四、国产化数字基座:信创环境下的安全底座
4.1 全栈国产软硬件适配
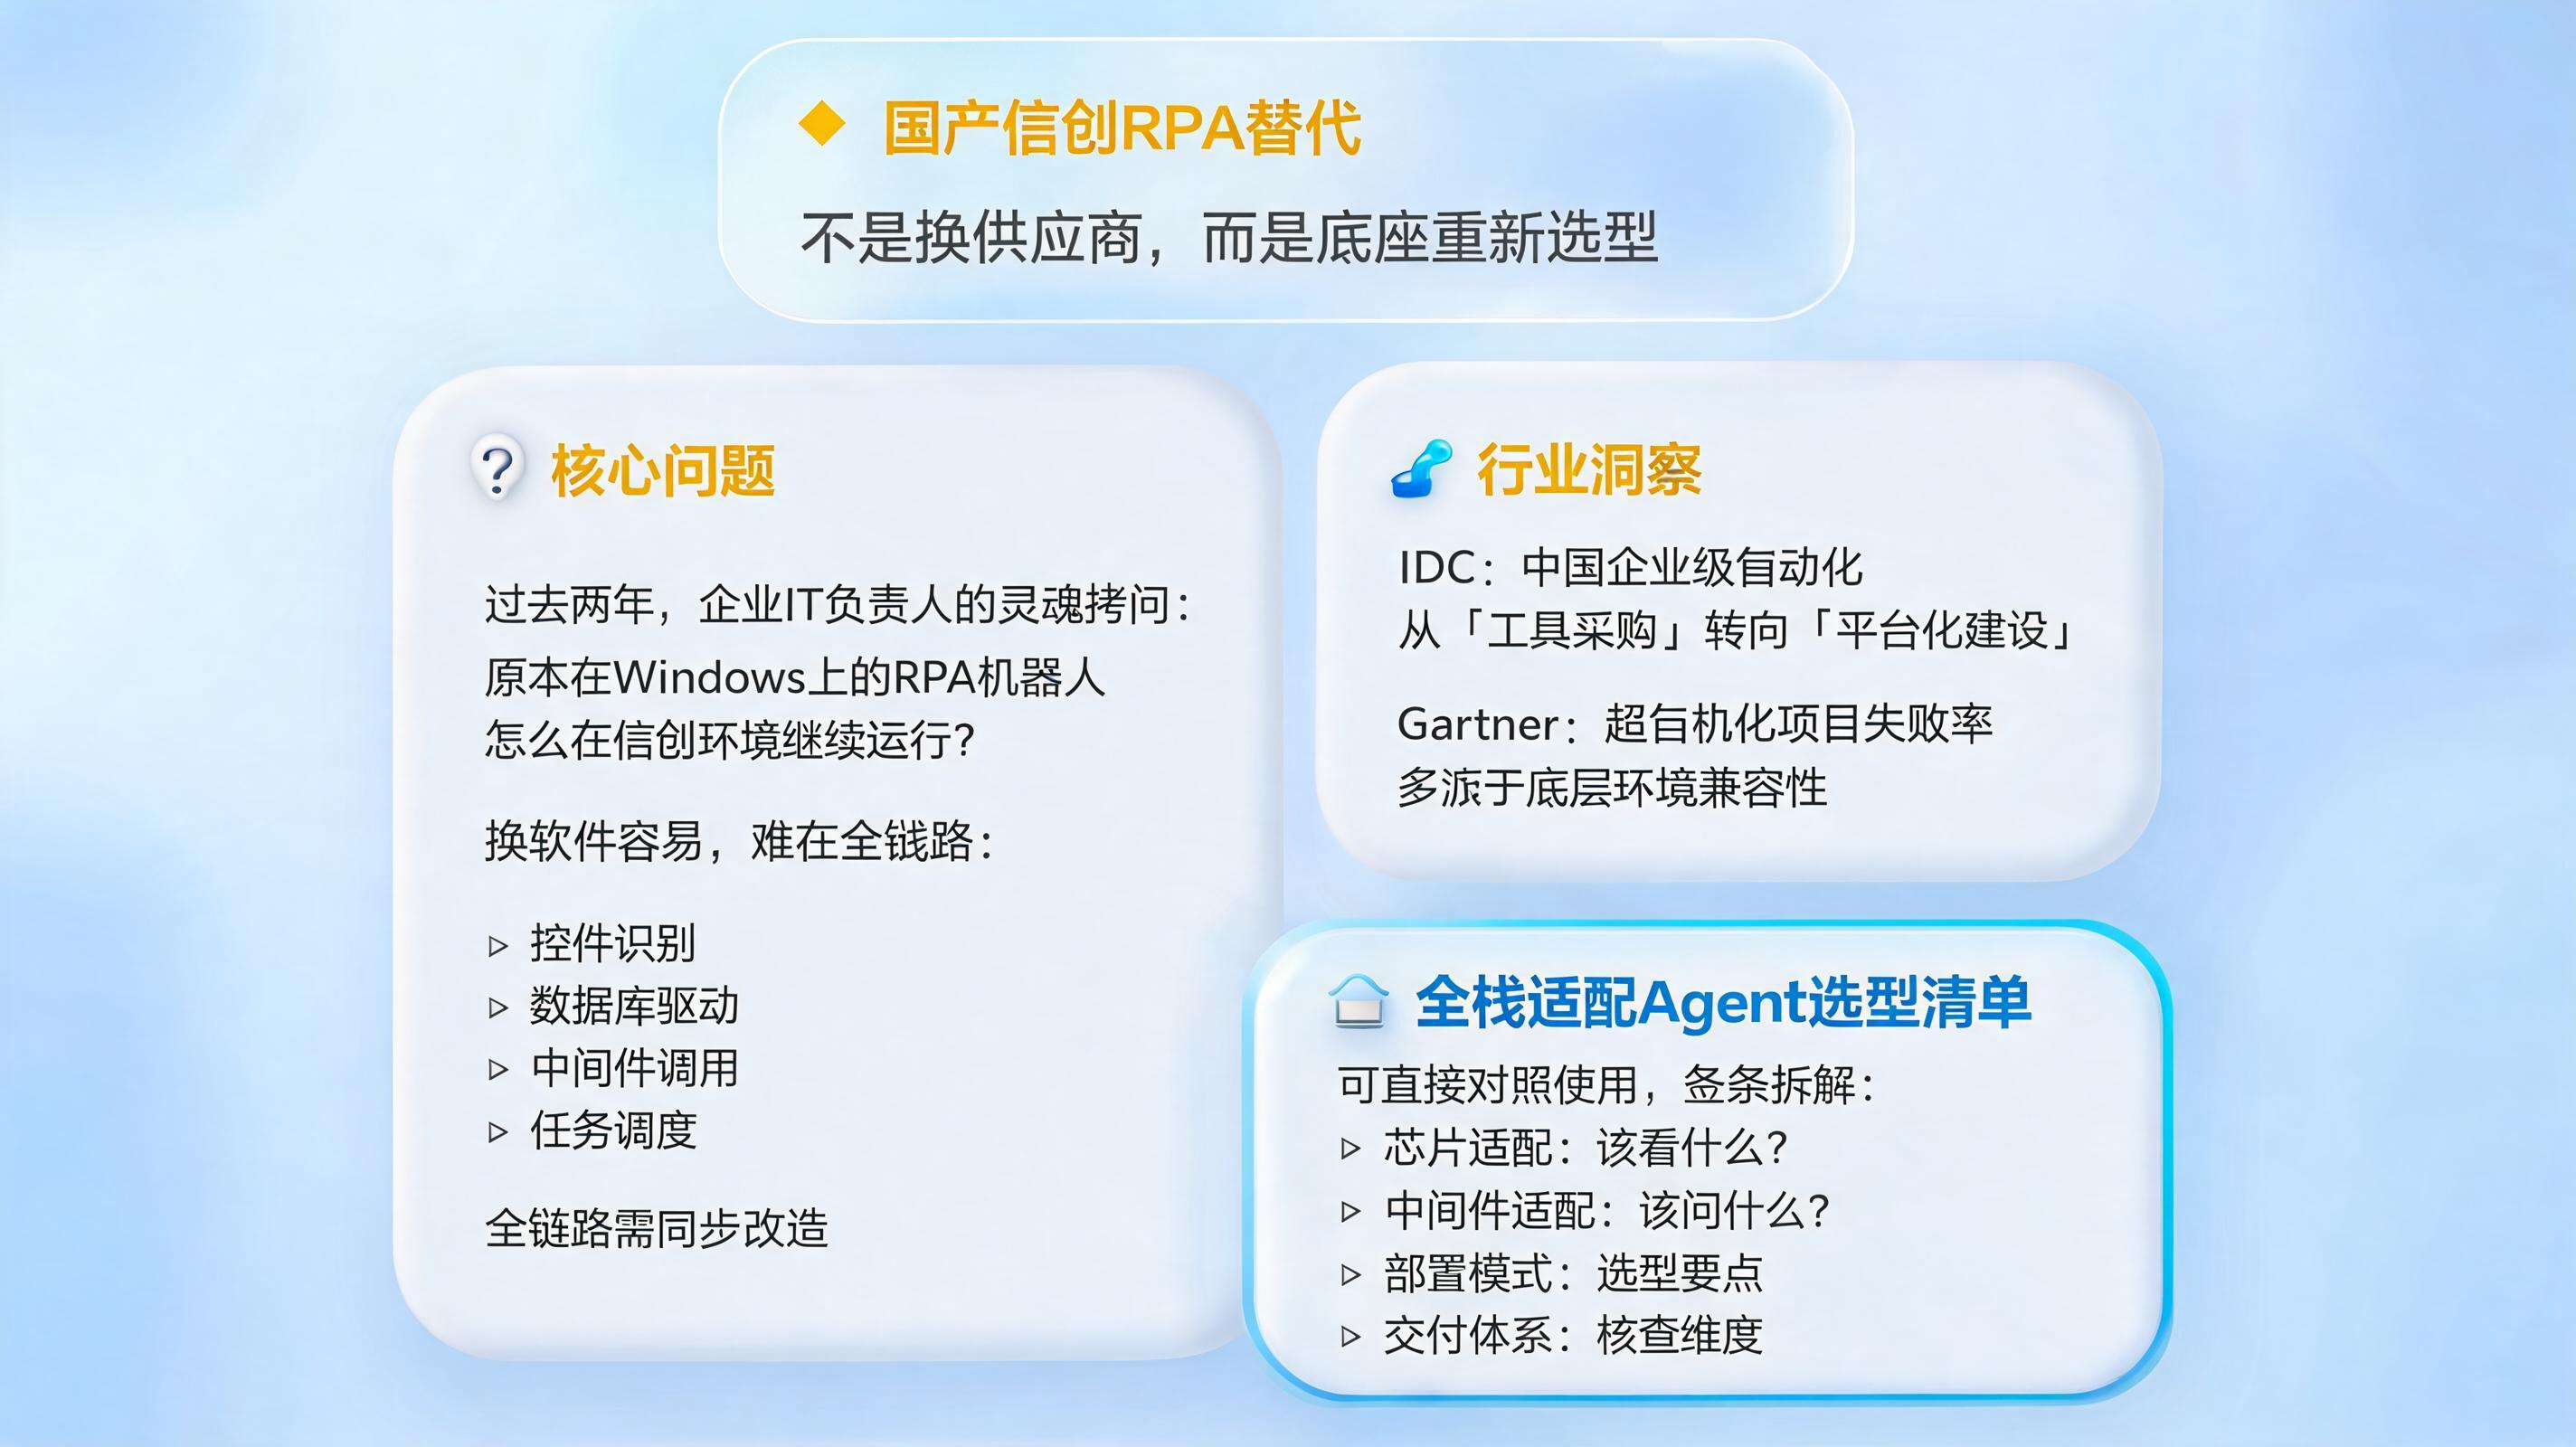
政务信创AI必须建立在自主可控的技术底座之上。实在Agent全面适配主流国产软硬件,构筑100%自主可控的国产化数字基座。
- 适配芯片:飞腾、鲲鹏、龙芯、兆芯、海光信息、寒武纪等
- 适配操作系统:麒麟、统信、中标、鸿蒙、红旗等
- 适配数据库:达梦、人大金仓、神州通用、南大通用、中科方德等
- 适配中间件:东方通、金蝶天燕、宝兰德、中创股份、普元信息等
目前已全面兼容近百家主流国产软硬件产品,能够适配从省级平台到区县节点的不同部署规模。
4.2 IT/OT网络隔离部署
在涉及工业控制、专网系统的政务场景中,IT与OT网络的隔离是硬性要求。实在Agent支持IT/OT网络隔离部署,智能体在受控区域内执行任务,与外部网络保持物理或逻辑隔离,避免因AI引入而带来的网络边界模糊问题。
4.3 本地数据闭环
从数据采集、任务执行到结果归档,实在Agent形成完整的本地数据闭环。数据在本地产生、在本地处理、在本地存储,全程不经过公网传输,满足金融、政务等行业严格的合规要求。
五、实在Agent在政务信创场景的落地实践
5.1 发票审核与合规检查
在财政、税务相关的政务业务中,发票验真、合规检查是高频且重复的工作。通过实在Agent,智能体可以在授权范围内读取票据信息、比对合规规则、完成系统录入,同时将敏感字段做脱敏处理。执行过程中的每一步操作都留有日志,便于财务和审计部门核查。
5.2 工单处理与审批协同
某地政务热线部门引入AI智能体后,工单的分派、流转、回复效率显著提升。关键在于,智能体只能看到与当前工单相关的信息,无法访问其他市民的诉求记录。这种"按需授权、按单隔离"的模式,既保证了处理效率,又守住了隐私底线。
5.3 跨系统数据协同
在需要打通多个业务系统的场景中,某单位通过实在Agent构建了一个统一的任务调度层。智能体以"最小权限角色"在各系统间执行数据获取与回填,避免了过去依靠人工跨系统复制粘贴的低效与风险,所有操作同样纳入全链路审计。
结语
政务信创AI的价值,最终要落在"用得上"和"管得住"两个支点上。权限精细化管控确保智能体在清晰的边界内运行,安全运维能力让每一次执行都可追溯、可审计,国产化数字基座则解决了自主可控的根本问题。对于正在推进智能化转型的政务单位来说,选择一套既懂业务、又守规矩的智能体平台,比单纯追求功能丰富更为重要。实在Agent在这三个维度上的持续投入,正是为了帮助政务客户在合规前提下稳步释放AI效能。
常见问题解答
Q1:政务信创AI的权限管控和普通企业场景有什么区别?
政务场景涉及多级组织、多部门协同以及公民隐私数据,权限不仅要按角色划分,还要按组织层级、数据密级、业务类型多维建模。同时必须满足等保、密评等合规要求,审计粒度更细。
Q2:智能体的权限一旦配置好,还能动态调整吗?
可以。实在Agent支持权限策略的动态调整,当部门职责、业务流程或人员岗位发生变化时,管理员可以在后台更新角色配置,无需重新部署整个系统。
Q3:私有化部署会不会影响智能体的执行效率?
本地化部署确实需要一定的算力资源投入,但换来的是数据不出域的安全保障。实在Agent已适配主流国产芯片和操作系统,在政务内网环境下能够保持稳定的执行效率。
Q4:全链路审计日志会占用大量存储吗?
日志存储量取决于业务量和审计颗粒度。实在Agent支持分级存储和定期归档策略,可以在满足合规留存要求的同时,控制存储成本。
Q5:现有政务系统需要改造才能接入智能体吗?
大多数情况下不需要大规模改造。实在Agent通过桌面控制和接口调用等方式与现有系统对接,属于非侵入式集成,可以在尽量少改动原有系统的前提下完成部署。
实在Agent$$$政务信创AI:权限精细化管控与安全运维